
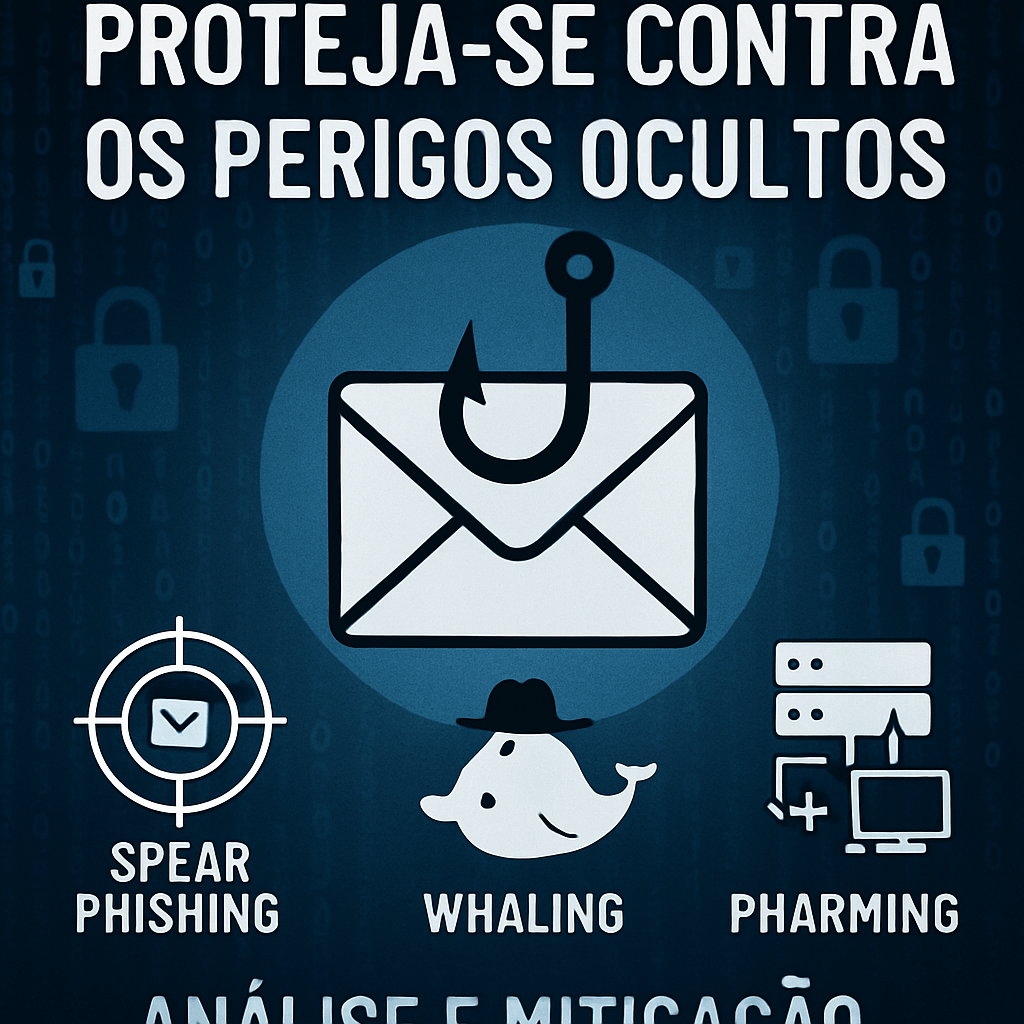
Introdução à Análise de Técnicas Avançadas de Phishing e Medidas de Mitigação
O phishing é uma das formas mais comuns e perigosas de ciberataque atualmente, utilizando técnicas cada vez mais avançadas e sofisticadas para enganar as vítimas. Neste artigo, vamos explorar a fundo essas técnicas avançadas de phishing e discutir as medidas de mitigação que podem ser implementadas para proteger indivíduos e organizações contra esse tipo de ameaça.
O phishing é uma técnica utilizada por cibercriminosos para obter informações confidenciais, como senhas, números de cartão de crédito e dados pessoais, através da criação de e-mails, sites ou mensagens falsas que se fazem passar por entidades legítimas. Uma das táticas mais comuns de phishing é a criação de e-mails convincentes que parecem ser enviados por empresas conhecidas, solicitando informações sigilosas sob pretextos falsos.
Técnicas avançadas de phishing incluem o spear phishing, que é direcionado a indivíduos específicos ou empresas, e o whaling, que visa executivos de alto escalão. Além disso, o pharming é outro método utilizado, redirecionando os usuários para sites falsos sem que percebam. Com o avanço da tecnologia, os golpistas têm se aproveitado de técnicas cada vez mais elaboradas para ludibriar as vítimas, tornando o phishing ainda mais perigoso.
Para combater essas ameaças, é essencial implementar medidas de mitigação eficazes. Educação e conscientização dos usuários são fundamentais, pois a maioria dos ataques de phishing depende da ingenuidade e falta de conhecimento das vítimas. Além disso, o uso de softwares de segurança robustos, como firewalls, antivírus e filtros de spam, é essencial para identificar e bloquear tentativas de phishing. Também é importante manter os sistemas e aplicativos atualizados para corrigir falhas de segurança conhecidas que possam ser exploradas por cibercriminosos.
Em resumo, a análise das técnicas avançadas de phishing e a implementação de medidas de mitigação adequadas são essenciais para proteger a si mesmo e sua organização contra ataques cibernéticos. Neste artigo, vamos aprofundar esses temas e fornecer insights valiosos para a segurança digital no mundo atual cada vez mais conectado e vulnerável.
Compreensão do Phishing
A. Definição de phishing
O phishing é uma forma de cibercrime em que os criminosos tentam obter informações confidenciais, como senhas, informações bancárias e detalhes de cartão de crédito, fazendo-se passar por entidades legítimas em comunicações eletrônicas. É uma técnica enganosa em que os phishing tentam ludibriar as vítimas, levando-as a fornecer informações pessoais sensíveis.
B. Importância da análise de técnicas avançadas de phishing
A análise de técnicas avançadas de phishing é fundamental para as organizações atualmente, pois os cibercriminosos estão sempre evoluindo suas estratégias para se tornarem mais sofisticados e convincentes. Ao compreender e analisar essas técnicas, as empresas podem tomar medidas proativas para proteger seus dados e sistemas, aumentando a conscientização dos usuários e implementando medidas de segurança robustas.
C. Dados estatísticos sobre ataques de phishing
De acordo com relatórios recentes, os ataques de phishing continuam sendo uma ameaça significativa para indivíduos e organizações. Mais de 80% dos ataques de cibercrime começam com um e-mail de phishing. Além disso, estatísticas mostram que os setores de serviços financeiros, tecnologia e saúde são os mais visados por ataques de phishing. Esses dados destacam a importância de estar vigilante e atualizado sobre as últimas técnicas de phishing para se proteger adequadamente contra essas ameaças.
Técnicas Avançadas de Phishing
A. Spear Phishing
O Spear Phishing é uma forma altamente direcionada de ataque, no qual os cibercriminosos personalizam os e-mails ou mensagens para se adequarem perfeitamente à vítima específica. Essa personalização pode incluir o uso do nome da vítima, informações sobre sua empresa ou até mesmo informações pessoais sensíveis. Diferente do phishing tradicional, no qual os e-mails genéricos são enviados em massa na esperança de encontrar alguma vítima desavisada, o Spear Phishing é mais sofisticado e requer pesquisa e planejamento detalhados por parte dos cibercriminosos.
Exemplos de ataques bem-sucedidos
Um dos exemplos mais notórios de um ataque de Spear Phishing bem-sucedido foi o incidente envolvendo a campanha de e-mail do CEO, no qual os hackers se passaram pelo CEO de uma empresa para enganar os funcionários e obter acesso a informações confidenciais. Outro caso famoso é o ataque ao Comitê Nacional Democrata durante as eleições presidenciais dos EUA em 2016, no qual e-mails personalizados foram utilizados para comprometer informações sensíveis.
B. Whaling
O Whaling, também conhecido como “baleação” em português, é uma forma aprimorada de Spear Phishing que se concentra em alvos de alto perfil, como CEOs, diretores e outras figuras de destaque em uma organização. A principal diferença entre o Whaling e o Spear Phishing tradicional é o nível de autoridade e acesso que os alvos possuem, o que torna esses ataques ainda mais perigosos e prejudiciais. Os cibercriminosos utilizam informações específicas para manipular esses alvos em potencial, visando obter informações confidenciais ou realizar transferências financeiras fraudulentas.
Estudos de caso relevantes
Um caso emblemático de Whaling foi o ataque ao Facebook em 2016, no qual um fraudador se passou por um dos executivos da empresa e conseguiu enganar funcionários para transferir fundos significativos. Outro caso notável envolveu a empresa de tecnologia Snapchat, na qual um ataque de Whaling resultou na divulgação não autorizada de informações internas. Esses exemplos destacam a natureza altamente direcionada e prejudicial do Whaling.
C. Pharming
O Pharming é uma técnica sofisticada que visa redirecionar o tráfego da web de um site legítimo para um site falso, sem o conhecimento da vítima. Esse método envolve comprometer os servidores DNS ou usar malware para manipular os sistemas de resolução de nomes de domínio. Uma vez redirecionado para o site falso, os usuários podem ser enganados a fornecer informações confidenciais, como senhas ou informações bancárias.
Processo de redirecionamento
O Pharming geralmente acontece sem o conhecimento direto da vítima. Quando um usuário tenta acessar um site legítimo, como um banco online, o atacante redireciona o tráfego para um site falso que se assemelha ao original. Esse redirecionamento pode ser difícil de detectar, pois o layout e a aparência do site falso são frequentemente idênticos ao legítimo, enganando assim a vítima.
Impacto nas vítimas
O impacto do Pharming nas vítimas pode ser devastador, com possíveis consequências que vão desde roubo de identidade e fraude financeira até comprometimento de dados pessoais sensíveis. Uma vez que as informações confidenciais são fornecidas ou comprometidas em um site falso, os cibercriminosos podem usá-las de várias maneiras prejudiciais. É essencial que as organizações e os usuários estejam cientes desse tipo de ataque e implementem medidas de segurança robustas para mitigar os riscos associados ao Pharming.
Essa análise detalhada das técnicas avançadas de phishing, como o Spear Phishing, Whaling e Pharming, destaca a importância de estar vigilante e implementar medidas de segurança eficazes para proteger contra esses ataques cibernéticos cada vez mais sofisticados e prejudiciais.
Medidas de Mitigação
A educação e conscientização são pilares fundamentais na proteção contra ataques de phishing. O treinamento de funcionários desempenha um papel crucial na prevenção de incidentes de segurança. Ao capacitar os colaboradores a identificar sinais de phishing, como solicitações de informações pessoais ou links suspeitos, a empresa fortalece sua primeira linha de defesa. Além disso, as simulações de phishing são uma prática eficaz para testar a preparação da equipe. Esses exercícios simulam cenários reais de ataques de phishing, permitindo que os funcionários reconheçam e relatem tentativas de fraude.
No âmbito das tecnologias de segurança, os filtros de e-mail desempenham um papel crucial na detecção e bloqueio de e-mails maliciosos. Essas ferramentas analisam o conteúdo dos e-mails em busca de indicadores de phishing, como links suspeitos ou anexos maliciosos, impedindo que cheguem à caixa de entrada do destinatário. Além disso, os softwares anti-phishing oferecem uma camada adicional de proteção, identificando e bloqueando websites fraudulentos que podem ser utilizados em ataques de phishing.
A autenticação de Multi-Fatores (MFA) é uma medida essencial para reforçar a segurança contra phishing. Ao exigir múltiplos fatores de autenticação, como senha, código de verificação ou biometria, o MFA dificulta a ação de phishing, pois mesmo que as credenciais de login sejam comprometidas, o acesso à conta ainda requer a validação de outros elementos. A implementação eficaz do MFA envolve a escolha de métodos de autenticação seguros e a configuração adequada para garantir uma proteção abrangente contra tentativas de phishing.
Em suma, a combinação de educação e conscientização, tecnologias de segurança e autenticação de Multi-Fatores (MFA) forma uma estratégia abrangente de mitigação de ataques de phishing. Ao adotar essas medidas proativas, as organizações podem reduzir significativamente a vulnerabilidade a essas ameaças e proteger seus dados e sistemas contra potenciais danos.
Análise Forense em Casos de Phishing
No cenário atual, onde a sofisticação dos ataques de phishing cresce exponencialmente, a análise forense desempenha um papel crucial na investigação de incidentes cibernéticos. Procedimentos para investigação de ataques de phishing envolvem uma abordagem meticulosa, que exige a coleta de evidências digitais de forma a preservar sua integridade. Iniciar a investigação com rapidez é essencial para a identificação do atacante e a mitigação de danos.
Procedimentos para investigação de ataques de phishing
Os procedimentos para investigar ataques de phishing incluem a análise dos e-mails suspeitos, a identificação de URLs maliciosos e a busca por malware nos dispositivos comprometidos. Além disso, é crucial examinar logs de servidores, registros de tráfego de rede e registros de atividade do sistema para rastrear a origem do ataque. O isolamento de sistemas comprometidos e a preservação adequada de evidências são passos fundamentais nesse processo.
Ferramentas utilizadas na análise forense
Ferramentas utilizadas na análise forense de casos de phishing incluem soluções de segurança de rede, ferramentas de análise de tráfego, software de recuperação de dados e ferramentas de análise de malware. A utilização de soluções avançadas de análise forense, aliada a técnicas de investigação digital, pode fornecer insights valiosos sobre as táticas empregadas pelos criminosos cibernéticos.
Estudos de casos emblemáticos
Estudos de casos emblemáticos de ataques de phishing bem-sucedidos podem fornecer insights preciosos para melhorar as medidas de segurança cibernética. Analisar incidentes anteriores, como o ataque de phishing contra uma grande instituição financeira, pode revelar falhas nos procedimentos de segurança e destacar a importância da capacitação dos usuários para reconhecer e relatar atividades suspeitas.
Por fim, a análise forense em casos de phishing desempenha um papel fundamental na investigação de incidentes cibernéticos, permitindo a identificação dos perpetradores e a implementação de medidas de segurança mais robustas. A constante evolução das técnicas de phishing exige uma abordagem proativa na proteção da infraestrutura digital contra esses ataques cada vez mais sofisticados.
Desenvolvimentos Futuros
A. Tendências emergentes em técnicas de phishing
Com o avanço da tecnologia, as técnicas de phishing estão constantemente evoluindo para se tornarem mais sofisticadas e persuasivas. Uma tendência emergente é a utilização de inteligência artificial para personalizar as mensagens de phishing, tornando-as ainda mais convincentes para as vítimas. Essa abordagem permite que os cibercriminosos coletem e analisem dados pessoais das potenciais vítimas, criando mensagens altamente direcionadas e convincentes. Além disso, o uso de deepfakes, que são vídeos ou áudios manipulados para parecerem genuínos, também é uma técnica cada vez mais utilizada, dificultando a identificação de fraudes.
Outra tendência crescente é o emprego de ataques de phishing baseados em engenharia social, nos quais os atacantes pesquisam detalhes sobre as vítimas nas redes sociais e outras fontes online para personalizar ainda mais os golpes. Essa abordagem personalizada aumenta significativamente a eficácia do phishing, uma vez que as mensagens parecem autênticas e confiáveis. O phishing por meio de mensagens de texto (SMS) e aplicativos de mensagens instantâneas também está se tornando mais comum, devido ao grande número de pessoas que utilizam essas plataformas diariamente.
B. Inovações em medidas de mitigação
Para combater as técnicas avançadas de phishing, as empresas e os indivíduos estão desenvolvendo novas estratégias de mitigação. Uma tendência é a implementação de sistemas de autenticação multifator (MFA) mais robustos e seguros, que requerem mais do que apenas uma senha para acessar informações sensíveis. O MFA torna mais difícil para os cibercriminosos acessarem contas e dados, mesmo se conseguirem obter as credenciais de login.
Além disso, a utilização de treinamentos de conscientização em segurança cibernética para funcionários e usuários finais é uma prática essencial para prevenir ataques de phishing. Esses treinamentos visam educar as pessoas sobre os diferentes tipos de phishing, como reconhecê-los e como agir em caso de suspeita de fraude. As empresas também estão investindo em soluções de segurança avançadas, como sistemas de detecção e resposta a ameaças (EDR), que permitem identificar e responder rapidamente a atividades suspeitas em suas redes.
Em resumo, as tendências emergentes em técnicas de phishing exigem inovações constantes em medidas de mitigação para proteger organizações e indivíduos de ciberataques cada vez mais sofisticados. É essencial estar sempre atualizado sobre as últimas ameaças e implementar as melhores práticas de segurança cibernética para reduzir a exposição a riscos.
Conclusão
Recapitulação dos pontos-chave
Nesta análise sobre técnicas avançadas de phishing e medidas de mitigação, pudemos observar a complexidade e a evolução constante desse tipo de ataque cibernético. Desde os métodos clássicos de phishing até as táticas mais sofisticadas, como o spear phishing e o whaling, fica claro que os cibercriminosos estão em constante busca por novas formas de enganar as vítimas.
É essencial que as organizações e os usuários estejam cientes dos riscos e saibam identificar sinais de phishing, como URLs suspeitas, erros de ortografia e solicitações de informações sensíveis. Além disso, a implementação de treinamentos de conscientização e o uso de soluções de segurança cibernética são fundamentais para mitigar essas ameaças.
Importância da vigilância contínua e adaptação às novas ameaças
A vigilância contínua é crucial na defesa contra o phishing, pois as técnicas utilizadas pelos hackers estão sempre evoluindo. As medidas tradicionais de segurança, como firewalls e antivírus, não são mais suficientes para proteger contra ataques sofisticados, tornando imprescindível a utilização de soluções mais avançadas, como filtragem de e-mails e detecção de ameaças baseadas em comportamento.
Adaptar-se rapidamente às novas ameaças e investir em tecnologias de última geração são essenciais para manter a segurança cibernética robusta e eficaz. Além disso, a colaboração entre as equipes de segurança e o compartilhamento de informações sobre ameaças podem ajudar a antecipar e mitigar possíveis ataques de phishing.
Perspectivas futuras para a segurança cibernética
O cenário da cibersegurança continuará a evoluir, e é provável que os ataques de phishing se tornem ainda mais sofisticados no futuro. A inteligência artificial e o machine learning podem desempenhar um papel fundamental na detecção precoce de ameaças e na proteção proativa contra o phishing. A análise comportamental e a automação de processos de segurança serão cada vez mais importantes para garantir a integridade dos sistemas e dados.
Investir em tecnologias emergentes, como blockchain e autenticação multifatorial, pode fortalecer ainda mais a segurança cibernética e tornar as organizações menos vulneráveis ao phishing e a outros tipos de ataques. A educação contínua dos usuários e a implementação de políticas de segurança rigorosas serão igualmente relevantes para manter a segurança dos dados e da infraestrutura digital no ambiente cada vez mais complexo da cibersegurança moderna.

Yuri Martins é um entusiasta em tecnologia apaixonado por explorar as últimas tendências e inovações do setor. Desde a infância, ele se fascina com a capacidade da tecnologia de transformar vidas. Com vasto conhecimento, Yuri compartilha dicas e insights em seu blog e redes sociais, tornando a tecnologia mais acessível para todos.





